



Il est essentiel de reconnaître les signes des attaques de phishing, mais il est tout aussi important de mettre en œuvre des mesures efficaces qui dissuadent les phishers et garantissent la sécurité de vos informations.
Voici 5 façons de vous protéger, vous et votre ordinateur, d’un phishing qui aurait, autrement, réussi.
1. Ne paniquez pas
Les hameçonneurs intègrent généralement des menaces et un sentiment d’urgence dans leurs courriels d’attaque. Il y a une raison à cela. En tant qu’êtres humains, ils savent que nous prenons certaines de nos pires décisions lorsque nous paniquons et que nous n’avons pas les idées claires. Nous pouvons même nous laisser aller à cliquer sur un lien suspect ou à perdre certaines de nos informations personnelles sensibles.
Cela dit, essayez de rester calme si vous recevez un courriel menaçant ou alarmant. Vous pourrez ainsi prendre des décisions éclairées et éviter d’être victime d’une escroquerie de phishing.
2. Ne saisir des informations sensibles que sur des sites web sécurisés
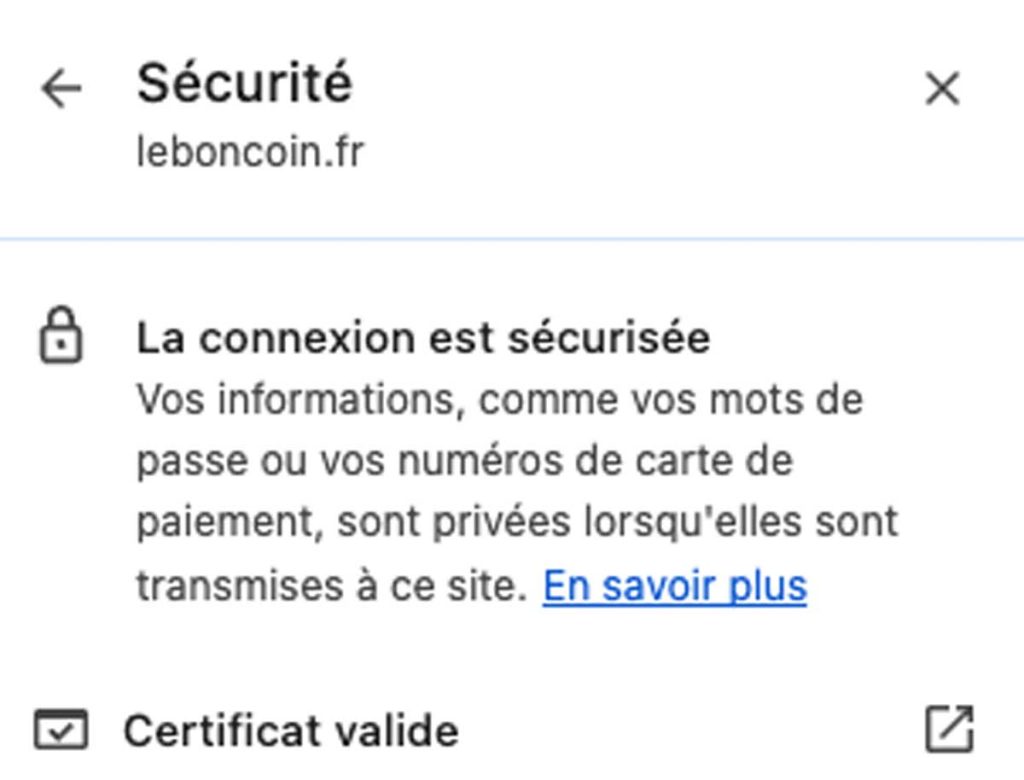
La plupart des attaques de phishing nécessitent que les utilisateurs envoient leurs informations personnelles par courrier électronique ou en saisissant celles-ci sur un faux formulaire de connexion sur un site web malveillant. Pour vous protéger contre cette tactique, essayez d’envoyer vos informations personnelles uniquement sur des sites web sécurisés type Leboncoin ou Casino777. Ces sites devraient au moins disposer d’une politique de confidentialité écrite décrivant la manière dont ils utiliseront ou stockeront vos informations personnelles. Ils doivent également disposer d’un protocole HTTPS, ce qui contribuera à protéger la confidentialité et l’intégrité des données que vous échangez avec eux.
3. Familiarisez-vous avec la politique de confidentialité d’un site web avant de vous inscrire
Ce n’est pas parce qu’un site web utilise le protocole HTTPS que vous devez nécessairement lui communiquer vos informations personnelles. Certains sites web vendent votre adresse électronique et d’autres informations de contact à des tiers. Ces acheteurs peuvent à leur tour vendre vos données à des individus peu scrupuleux qui peuvent sauvegarder vos informations et vous cibler dans de futures attaques de phishing.
Soyez prudent. Avant de communiquer vos informations à un site web, consultez sa politique de confidentialité et assurez-vous que vous en acceptez les conditions.
4. Survoler les URL suspectes avant de cliquer dessus
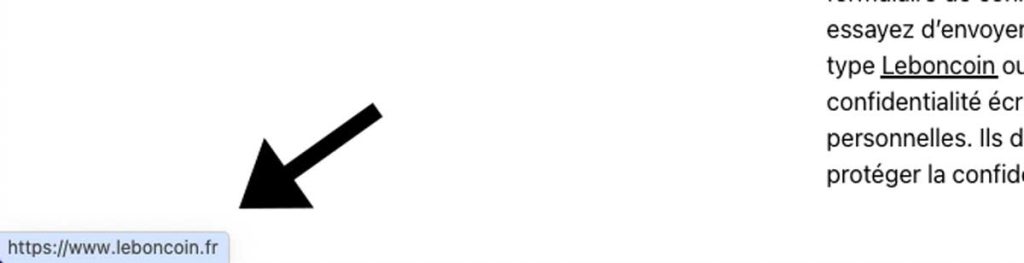
Les pirates aiment tromper leurs cibles en les incitant à cliquer sur une URL apparemment anodine qui mène en réalité à un domaine malveillant. Heureusement, les utilisateurs peuvent facilement démasquer cette ruse en passant leur souris sur une URL suspecte. Le lien est-il bien celui qu’il indique ? Si ce n’est pas le cas, on peut être sûr que la véritable destination de l’URL est de nature malveillante.
5. Méfiez-vous des liens raccourcis
Tous les URL n’indiquent pas la position réelle du lien lorsque vous passez la souris dessus. Prenons l’exemple des URL raccourcis. Des services tels que bit.ly et tinyurl permettent de raccourcir les URL et de suivre les liens. Toutefois, une URL raccourcie ne révèle aucune information sur sa destination réelle. Elle peut mener n’importe où, même à un site de phishing.
Les organisations légitimes sont conscientes de ce scepticisme et n’intègrent généralement pas de liens raccourcis dans leur correspondance commerciale. Par conséquent, si vous recevez un courriel contenant des liens abrégés d’une organisation, réfléchissez-y à deux fois avant de cliquer dessus.


