



La cybersécurité concerne aussi bien les entreprises que les particuliers et les institutions. Pour savoir quelles menaces pèsent réellement aujourd’hui, la source la plus solide en France est le Panorama de la cybermenace que l’ANSSI (Agence nationale de la sécurité des systèmes d’information) publie chaque année. L’édition consacrée à 2025, parue le 11 mars 2026, dresse le bilan de l’année écoulée.
Ce que l’ANSSI a observé en 2025
En 2025, l’ANSSI a traité 3 586 événements de sécurité, soit 18 % de moins qu’en 2024, une année marquée par un pic de signalements autour des Jeux olympiques et paralympiques de Paris. Parmi eux, 1 366 incidents ont été portés à sa connaissance, un nombre stable par rapport à 2024 (1 361). Quatre secteurs concentrent 76 % de ces incidents : l’éducation et la recherche (34 %), les ministères et les collectivités territoriales (24 %), la santé (10 %) et les télécommunications (9 %).
Les rançongiciels, toujours au premier plan
Un rançongiciel (ransomware) est un logiciel malveillant qui chiffre les données de la victime : les attaquants réclament ensuite une rançon contre la clé de déchiffrement. En 2025, 128 compromissions par rançongiciel ont été portées à la connaissance de l’ANSSI, un nombre légèrement en baisse par rapport à 2024. Les PME, TPE et ETI restent les plus touchées, mais la part des établissements de santé (8 %) augmente encore et les écoles primaires et secondaires ont été particulièrement visées.
Le rançongiciel en tant que service (RaaS)
Les RaaS (Ransomware as a Service) sont un modèle économique imaginé par les cybercriminels : un groupe développe le rançongiciel et le met à disposition d’affiliés, qui mènent les attaques. Selon l’ANSSI, les souches les plus représentées en 2025 sont Qilin (21 %), Akira (9 %) et Lockbit 3.0/Lockbit Black (5 %). Qilin, la franchise la plus active de l’année, revendique à elle seule plus de 700 victimes.
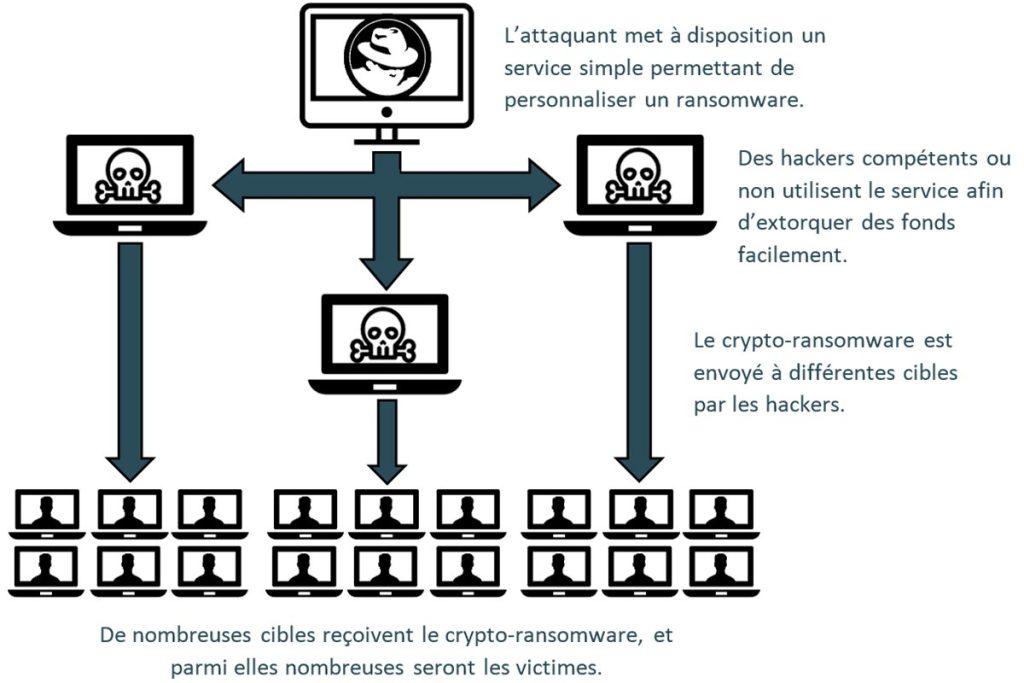
Les attaquants pratiquent la double, voire la triple extorsion : ils volent les données avant de les chiffrer, puis menacent de les publier pour augmenter la pression sur la victime.
Le vol de données sans chiffrement
L’ANSSI relève une nette hausse des exfiltrations de données : 196 incidents en 2025, contre 130 en 2024. Certains groupes, comme Cl0p, se contentent de voler les données pour faire chanter les victimes ou les revendre, sans déployer de rançongiciel. Ces fuites découlent parfois de la compromission d’un prestataire.
L’ingénierie sociale et l’hameçonnage
Piéger un utilisateur ne demande pas une grande technicité. En 2025, l’ANSSI a observé des techniques d’ingénierie sociale avancées : le SIM swapping (transfert du numéro de téléphone de la victime vers une carte SIM contrôlée par l’attaquant), le « MFA fatigue » (bombarder la victime de demandes d’authentification jusqu’à ce qu’elle en accepte une), l’usurpation d’identité, l’hameçonnage vocal et les arnaques au faux support informatique.
L’hameçonnage par courriel reste un grand classique. Pendant la crise sanitaire, les escrocs avaient déjà profité de l’urgence avec une vague d’e-mails frauduleux qui vendaient des contrefaçons (masques, gel).
Les failles des équipements exposés et du cloud
Les attaquants exploitent toujours des vulnérabilités, de façon massive et opportuniste ou de manière ciblée. Celles qui touchent les équipements de bordure, et plus largement les solutions exposées sur Internet, peuvent être exploitées très rapidement. Avec l’adoption croissante des services cloud, l’ANSSI a aussi observé davantage de compromissions de ces environnements, allant parfois jusqu’au chiffrement des ressources.
L’intelligence artificielle
Les attaquants s’intéressent aux outils d’intelligence artificielle générative, sans que l’ANSSI y voie pour l’instant un changement de paradigme. L’agence a repéré des sites Internet qui semblent générés par IA pour héberger des charges malveillantes, et rappelle que l’intégration de ces outils dans les flux de travail des entreprises peut élargir la surface d’attaque.
Les smartphones
Le ciblage des téléphones, personnels comme professionnels, a fait l’objet de plusieurs publications de l’ANSSI. Il témoigne de capacités de recherche sophistiquées et d’une volonté d’atteindre un large panel d’utilisateurs.
Les tensions géopolitiques
Dans un contexte d’aggravation des tensions géopolitiques, des acteurs étatiques cherchent à compromettre les réseaux d’entités diplomatiques et d’infrastructures critiques, comme les télécommunications ou l’énergie, pour collecter du renseignement. La frontière entre ces acteurs et les cybercriminels continue de s’éroder, ce qui complique l’attribution des attaques.
Quels sont les dommages liés aux cyberattaques ?
Au-delà des pertes financières liées au paiement de rançons ou à la restauration du système d’information de l’entreprise, les cyberattaques peuvent avoir des conséquences irréversibles. Pertes d’exploitations, livraisons de projets retardées voire annulées, image de marque dégradée, pertes de clients et/ou partenaires, etc.
Quelle que soit la taille de l’entreprise et le type d’attaque subi, la situation d’incapacité est critique de même que le stress auquel sont confrontés dirigeants et équipes IT.
Comment anticiper les attaques ?
S’il est difficile pour ne pas dire impossible de se prémunir entièrement contre le risque d’attaque, il faut limiter le risque d’occurrence et de propagation.
Ainsi, le Guide d’hygiène de l’informatique de l’ANSSI révèle les mesures recommandées :
- Sauvegarde des données
- Mise à jour des logiciels et systèmes d’exploitation
- Utilisation d’antivirus et mise à jour régulière de ces derniers. (Être sous MacOS ne vous empêchera pas d’être la cible d’attaque, c’est pourquoi il est important d’avoir un antivirus sur mac pour éviter les attaques.)
- Cloisonnement de l’architecture du SI
- Définition d’une politique de gestion des identités et des habilitations
- Maîtrise de l’accès internet.
La prudence reste donc de mise, pour les particuliers comme pour les entreprises. De plus en plus d’organisations ont recours à des hackers éthiques.
L’objectif étant de simuler des cyberattaques afin de protéger leurs systèmes d’information. Ces simulations entrent également dans le cadre de la préparation à la gestion de crise afin de définir des plans de reprise d’activité. Les grosses structures ayant des objectifs stratégiques devraient idéalement généraliser ces simulations. Néanmoins, le coût matériel et de mise en œuvre doivent être cohérents avec le budget de ces structures. Pour les salariés en déplacement, un VPN sur les Wi-Fi publics limite une partie de ces risques.


