


Les navigateurs web modernes intègrent des mécanismes de protection pour prévenir les utilisateurs des risques potentiels liés à certaines URLs.
Ces avertissements, comme le message « url masquée pour votre sécurité », visent à protéger contre les tentatives de phishing et autres menaces en ligne.
Les raisons du masquage des URLs par les navigateurs web
Protéger les utilisateurs contre les menaces en ligne
Les navigateurs web masquent certaines URLs pour protéger les internautes contre diverses menaces en ligne. Cette pratique vise principalement à contrer le phishing, une technique utilisée par les cybercriminels pour obtenir des informations sensibles en se faisant passer pour des sites légitimes.
En masquant les URLs suspectes, les navigateurs donnent aux utilisateurs le temps de réfléchir avant d’accéder à un site potentiellement dangereux. Cette pause forcée peut éviter bien des désagréments et protéger les données personnelles des internautes. En entreprise, les équipes vont plus loin en commandant un test d’intrusion, interne ou externe.
Limiter la propagation des logiciels malveillants
Le masquage des URLs contribue également à limiter la propagation des logiciels malveillants. En effet, de nombreux malwares se propagent via des liens trompeurs qui, une fois cliqués, infectent l’ordinateur de l’utilisateur.
En alertant les internautes sur la nature potentiellement dangereuse d’un lien, les navigateurs réduisent les risques d’infection et participent à la sécurisation globale du web. Cette approche préventive s’avère particulièrement efficace contre les menaces émergentes.
Identifier les différents types de menaces liées aux URLs malveillantes
Le phishing et l’usurpation d’identité
Le phishing reste l’une des principales menaces liées aux URLs malveillantes. Les cybercriminels créent des sites web qui imitent parfaitement l’apparence de plateformes légitimes, comme des banques en ligne ou des réseaux sociaux.
L’objectif est de tromper les utilisateurs pour qu’ils saisissent leurs identifiants, mots de passe ou autres informations sensibles. Une fois ces données récupérées, les malfaiteurs peuvent les utiliser pour usurper l’identité de leurs victimes ou commettre des fraudes financières.
Les logiciels malveillants et les ransomwares
Les URLs malveillantes servent souvent de vecteur de propagation pour les logiciels malveillants. Un simple clic sur un lien infecté peut suffire à télécharger et installer un virus, un cheval de Troie ou un autre type de malware sur l’ordinateur de l’utilisateur.
Parmi ces menaces, les ransomwares se distinguent par leur dangerosité. Ces logiciels chiffrent les données de l’utilisateur et exigent une rançon pour les déverrouiller. Les conséquences peuvent être désastreuses, tant pour les particuliers que pour les entreprises.
Les arnaques et les escroqueries en ligne
De nombreuses URLs malveillantes mènent à des sites d’arnaques en ligne. Ces plateformes proposent des offres alléchantes mais fictives, comme des produits à prix cassés ou des investissements miraculeux.
L’objectif est d’inciter les victimes à effectuer des paiements pour des biens ou services qu’elles ne recevront jamais. Ces escroqueries peuvent causer des pertes financières importantes et sont souvent difficiles à détecter au premier abord.
Appliquer les bonnes pratiques pour vérifier une URL suspecte
Examiner attentivement l’adresse URL
La première étape pour vérifier une URL suspecte consiste à l’examiner attentivement. Les cybercriminels utilisent souvent des techniques pour créer des adresses qui ressemblent à celles de sites légitimes, mais avec de subtiles différences.
Il faut porter une attention particulière aux fautes d’orthographe, aux domaines inhabituels ou aux caractères spéciaux qui pourraient indiquer une tentative de tromperie. Par exemple, « www.banque-secure.com » au lieu de « www.banque.com » devrait éveiller les soupçons.
Utiliser des outils de vérification en ligne
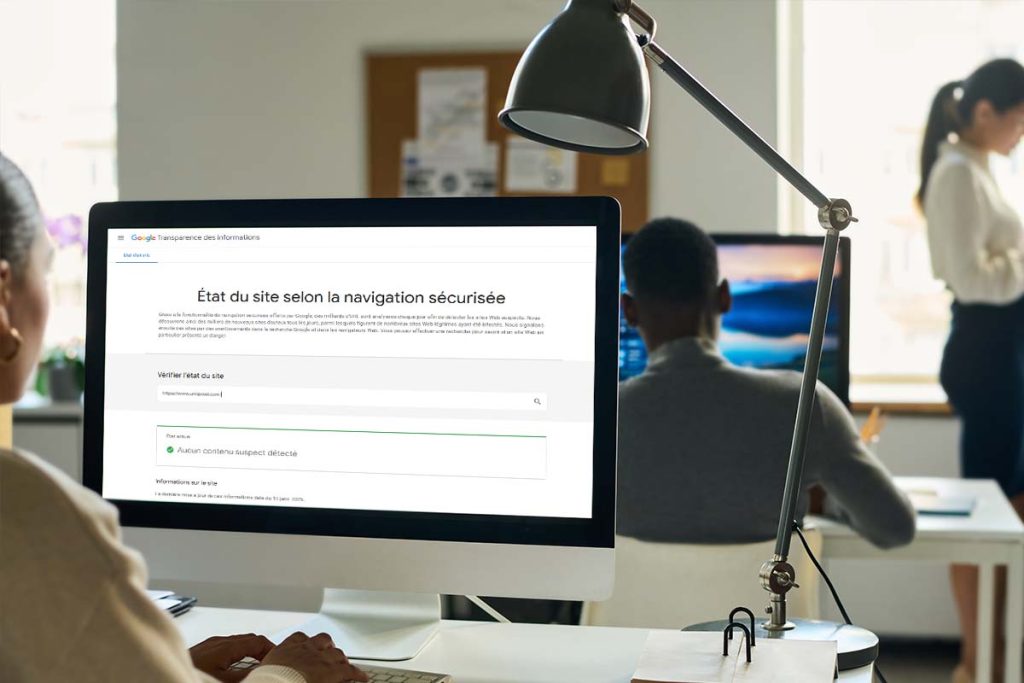
De nombreux outils en ligne permettent de vérifier la fiabilité d’une URL. Ces services analysent l’adresse et fournissent des informations sur sa réputation, son historique et les éventuelles menaces associées.
Voici quelques outils populaires pour vérifier les URLs suspectes :
- VirusTotal
- Google Safe Browsing
- URLVoid
- Sucuri SiteCheck
Consulter les avis et les évaluations
Avant d’accéder à un site web inconnu, il peut être judicieux de rechercher des avis et des évaluations en ligne. Les expériences d’autres utilisateurs peuvent fournir des indications précieuses sur la fiabilité d’un site.
Les forums de discussion, les sites d’avis de consommateurs et les réseaux sociaux constituent de bonnes sources d’information pour évaluer la réputation d’un site web. Cependant, il faut rester critique et vérifier la crédibilité des sources consultées.
Utiliser les outils de sécurité pour démasquer les URLs dangereuses
Les extensions de navigateur dédiées à la sécurité
De nombreuses extensions de navigateur sont conçues spécifiquement pour détecter et bloquer les URLs dangereuses. Ces outils analysent en temps réel les liens sur lesquels l’utilisateur s’apprête à cliquer et émettent des avertissements en cas de menace potentielle.
Parmi les extensions les plus populaires, on peut citer uBlock Origin, HTTPS Everywhere ou encore Web of Trust. Ces outils ajoutent une couche de protection supplémentaire et complètent efficacement les mécanismes de sécurité intégrés aux navigateurs.
Les logiciels antivirus et leur fonction de navigation sécurisée
La plupart des logiciels antivirus modernes intègrent une fonction de navigation sécurisée. Cette fonctionnalité surveille activement les URLs visitées et bloque l’accès aux sites potentiellement dangereux.
Ces outils s’appuient sur des bases de données constamment mises à jour pour identifier les menaces connues. Ils offrent ainsi une protection en temps réel contre les nouvelles URLs malveillantes qui apparaissent chaque jour sur internet.
Les services d’analyse d’URL en ligne
Pour une analyse approfondie d’une URL suspecte, les services d’analyse en ligne s’avèrent particulièrement utiles. Ces plateformes permettent de soumettre une adresse web pour obtenir un rapport détaillé sur sa fiabilité et les risques potentiels associés.
Voici un tableau comparatif de quelques services d’analyse d’URL populaires :
| Service | Fonctionnalités principales | Niveau d’analyse |
|---|---|---|
| VirusTotal | Analyse multi-antivirus, détection de malwares | Approfondi |
| URLScan.io | Capture d’écran, analyse du contenu | Intermédiaire |
| PhishTank | Base de données collaborative de sites de phishing | Basique |
Paramétrer son navigateur pour une meilleure gestion des URLs masquées
Activer les fonctions de sécurité avancées
Les navigateurs web modernes offrent de nombreuses options de sécurité avancées qu’il convient d’activer pour une meilleure protection contre les URLs dangereuses. Ces fonctionnalités incluent souvent des filtres anti-phishing et des systèmes de détection des logiciels malveillants.
Pour accéder à ces paramètres, l’utilisateur doit généralement se rendre dans les options de sécurité et de confidentialité de son navigateur. L’activation de ces fonctions renforce considérablement la sécurité de la navigation et limite les risques liés aux URLs malveillantes.
Configurer les niveaux d’alerte
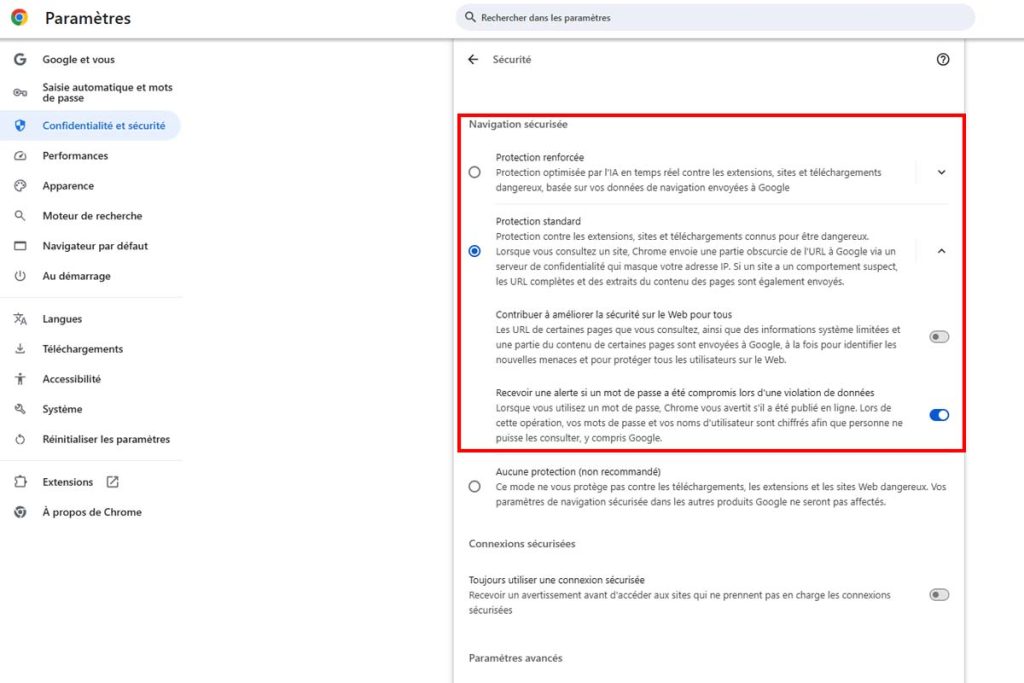
La plupart des navigateurs permettent de personnaliser les niveaux d’alerte pour les URLs suspectes. L’utilisateur peut ainsi choisir entre différents degrés de sensibilité, allant d’un filtrage minimal à une protection maximale.
Un paramétrage trop strict peut parfois bloquer l’accès à des sites légitimes, tandis qu’un niveau trop faible expose à des risques inutiles. Il faut donc trouver un équilibre adapté à ses besoins et à son niveau de confort avec la technologie.
Mettre à jour régulièrement son navigateur
Les mises à jour régulières du navigateur web sont essentielles pour bénéficier des dernières fonctionnalités de sécurité et des correctifs contre les vulnérabilités récemment découvertes. Ces mises à jour améliorent constamment la capacité du navigateur à détecter et à bloquer les URLs dangereuses.
L’activation des mises à jour automatiques garantit que le navigateur dispose toujours des dernières protections contre les menaces en ligne. Cette pratique simple mais efficace contribue grandement à la sécurité globale de la navigation sur internet.


